세분화된 역할 기반 시스템 없이 건물 권한을 관리하면 많은 부동산 팀이 과소평가하는 수준의 운영 위험이 발생합니다. 공유 로그인 또는 지나치게 광범위한 액세스를 사용하는 간단한 설정으로 시작하는 것은 주민 개인 정보 보호 및 책임이 걸려 있는 경우 규정 준수의 악몽이 될 수 있습니다.
누가 어느 문을 열었는지 추적하는 것부터 작업이 완료된 후 임시 직원의 접근 권한을 취소하는 것까지, 문제는 단순히 편의성에만 국한되지 않습니다. 이는 모든 활동을 추적할 수 있고, 모든 책임자를 식별할 수 있으며, 모든 주민의 데이터가 보호되도록 보장하는 것입니다.
DNAKE 클라우드 플랫폼의 개별 건물 관리 권한이 필수적인 곳이 바로 여기에 있습니다. 일반 관리자가 특정 개인에게 특정 건물 관리 권한을 할당할 수 있도록 함으로써 플랫폼은 명확한 책임, 더 강력한 보안, 더 빠른 일일 운영을 제공하는 동시에 규정 준수 감사를 단순하게 유지하고 자산 포트폴리오의 진정한 확장성을 유지합니다.
이 블로그 게시물에서는 건물 관리 계정을 생성하고 이러한 개인에게 건물 관리 역할을 할당하는 동시에 건물 관리 권한을 편집하는 방법을 살펴보겠습니다.
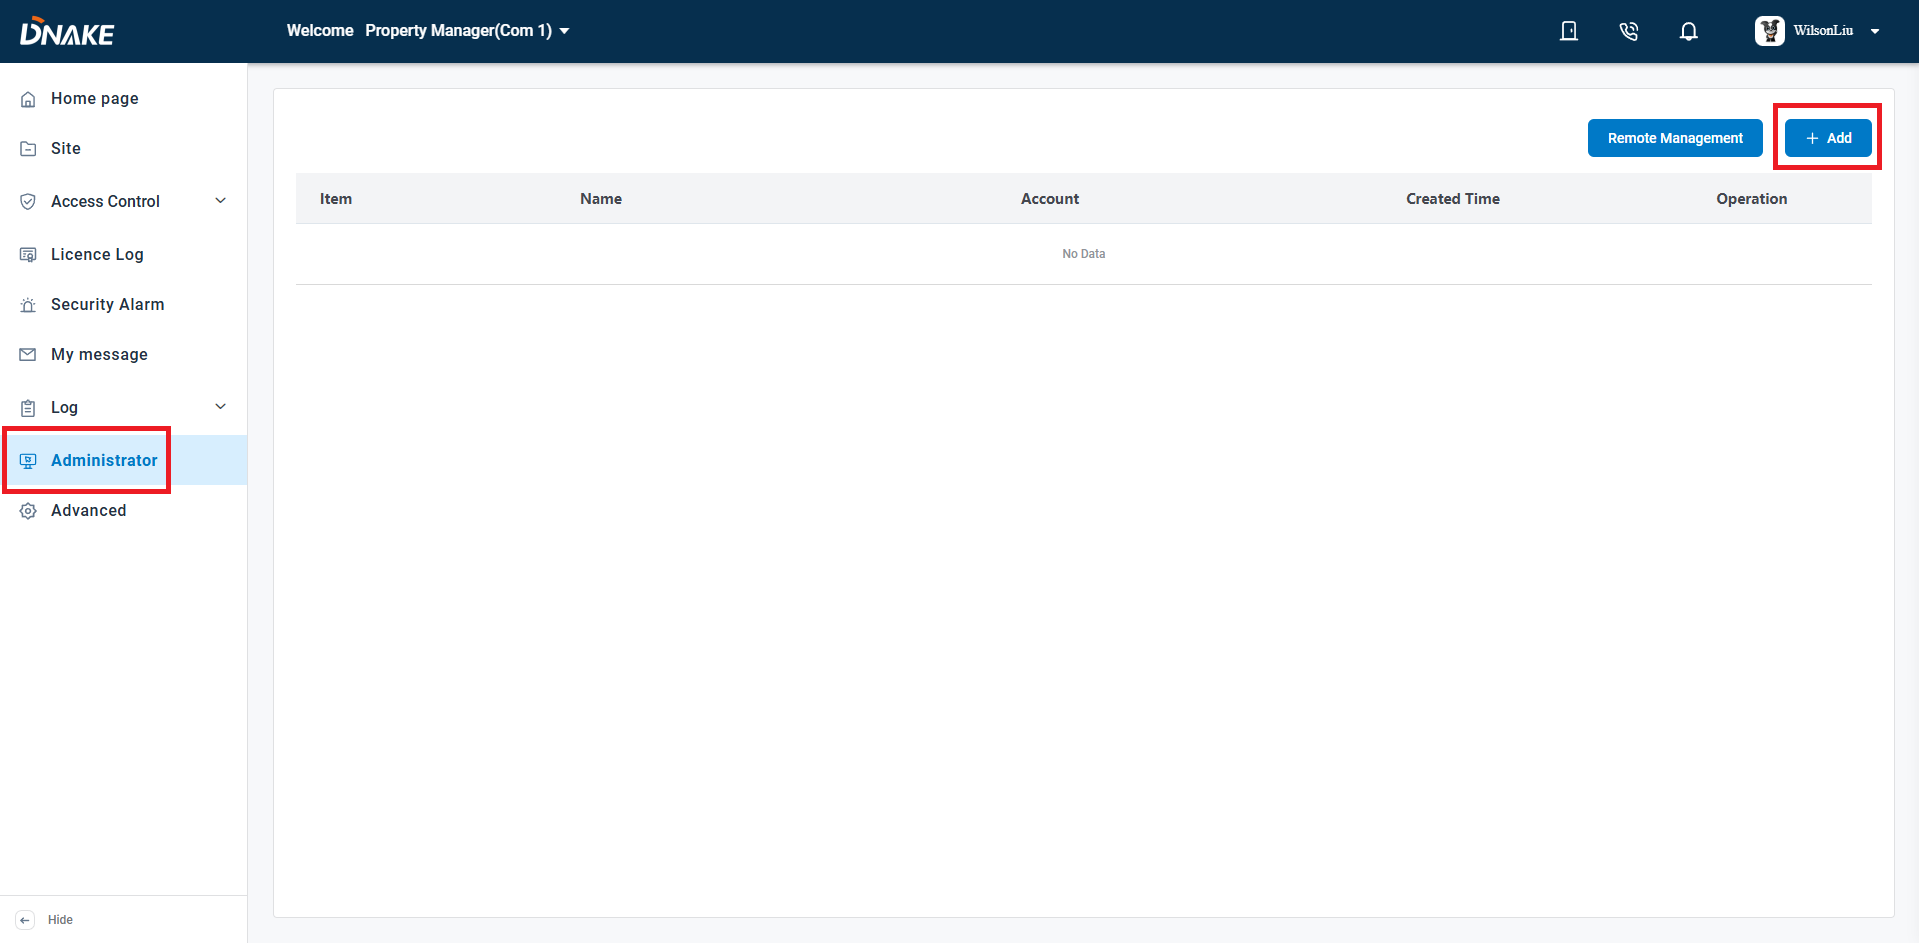
1단계DNAKE 클라우드 플랫폼의 Property Manager 수준으로 이동한 후 '관리자' 옵션을 선택하여 건물 관리자 탭에 액세스합니다. 새로운 건물 관리자를 생성하려면 '추가'를 클릭하세요.
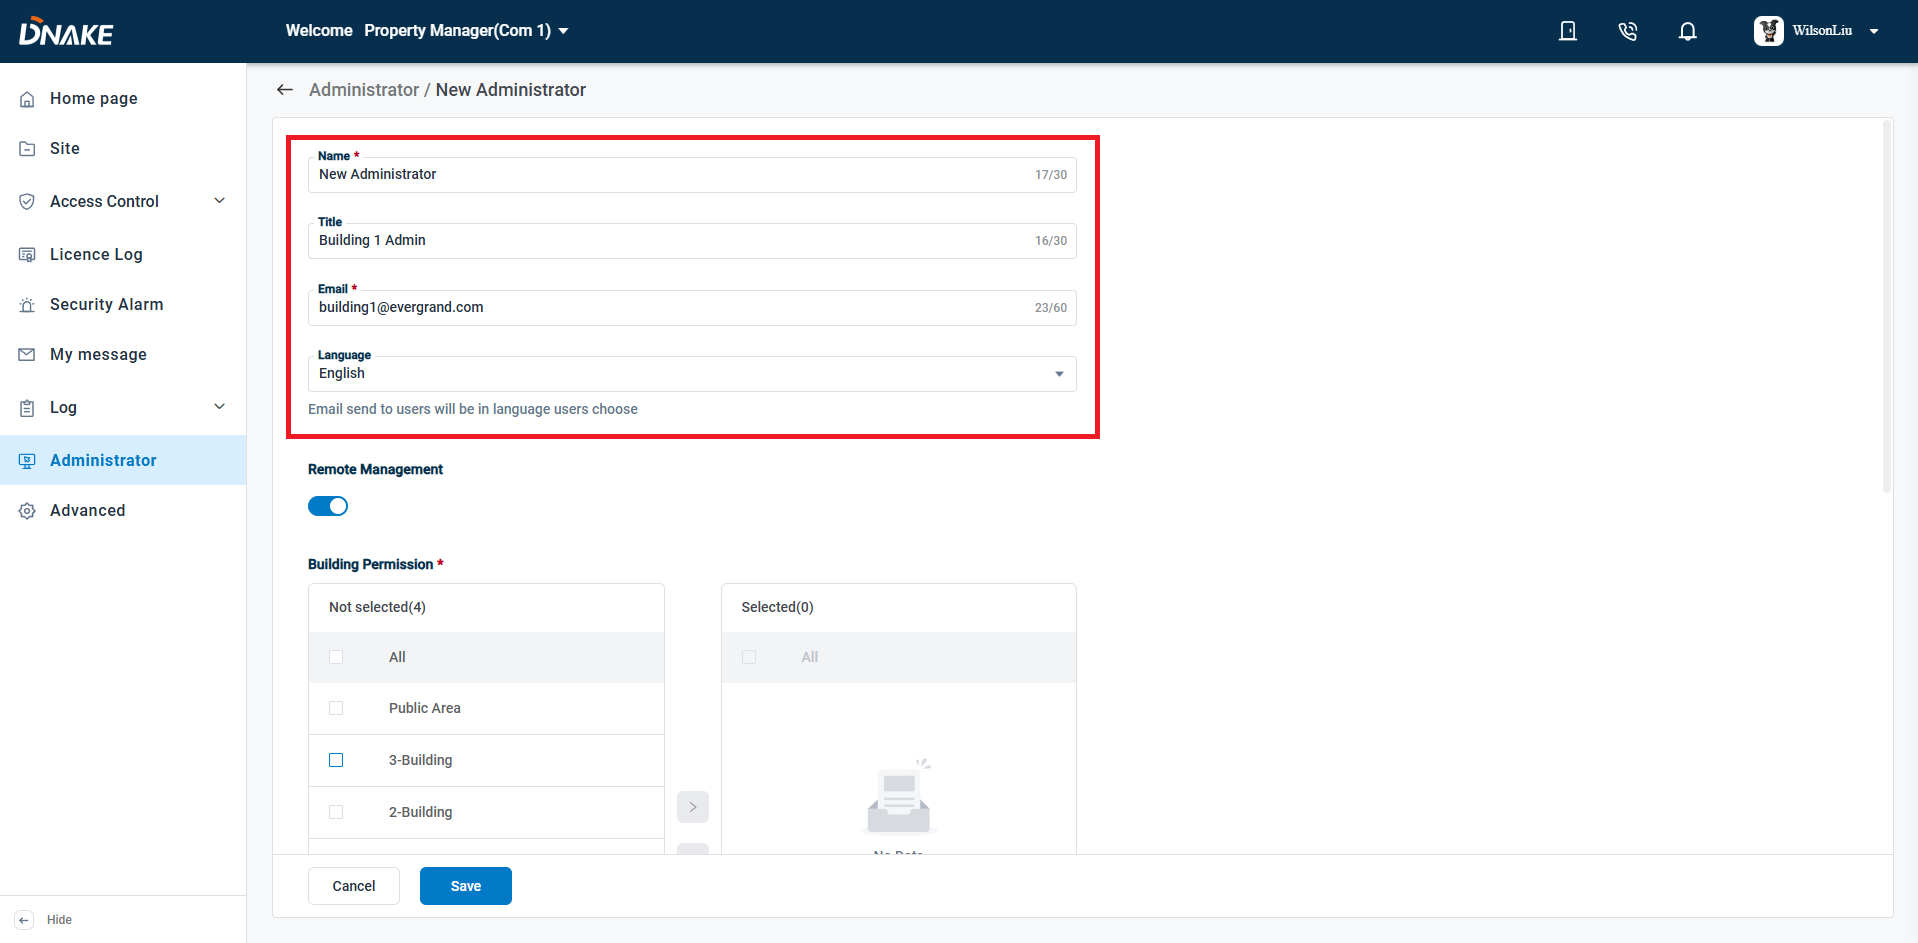
2단계건물관리자로 지정하려는 관리자의 인적사항(이름, 직위, 이메일, 언어)을 입력하세요.
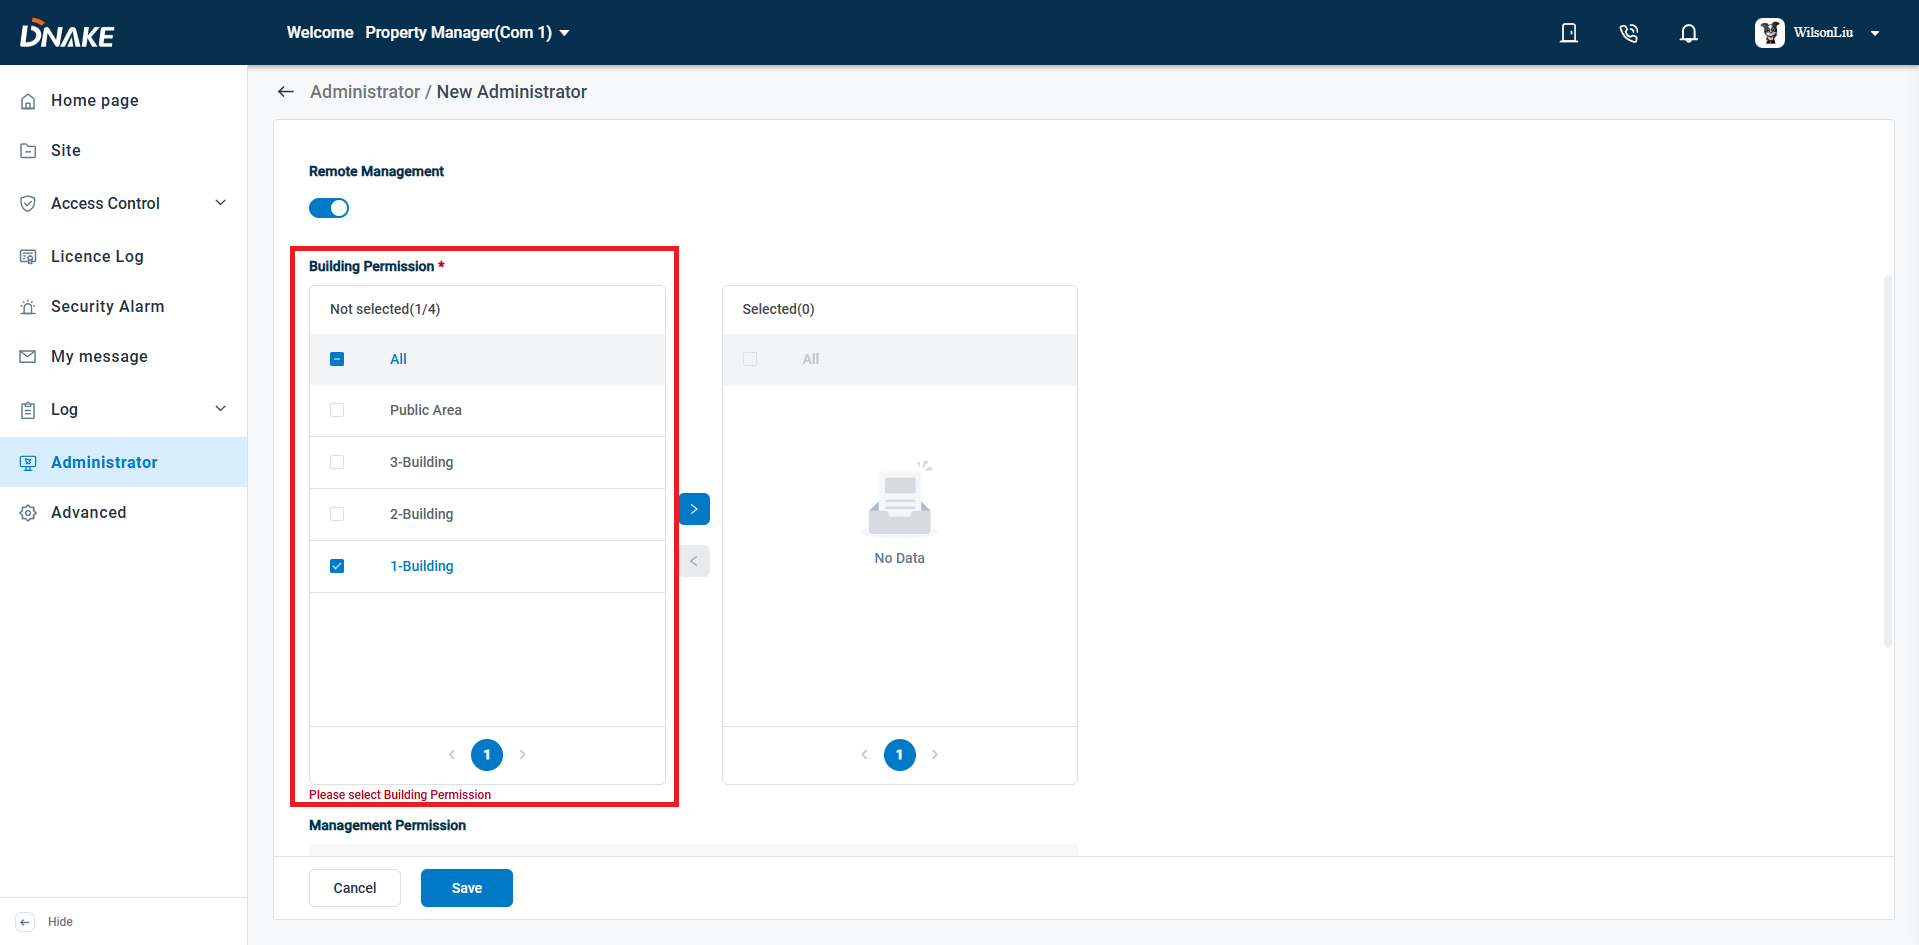
3단계새 건물 관리자가 감독할 건물을 지정하세요. DNAKE 클라우드 플랫폼을 사용하면 각 관리자에게 하나 이상의 건물을 할당할 수 있어 자산 관리에 탁월한 유연성을 제공합니다.
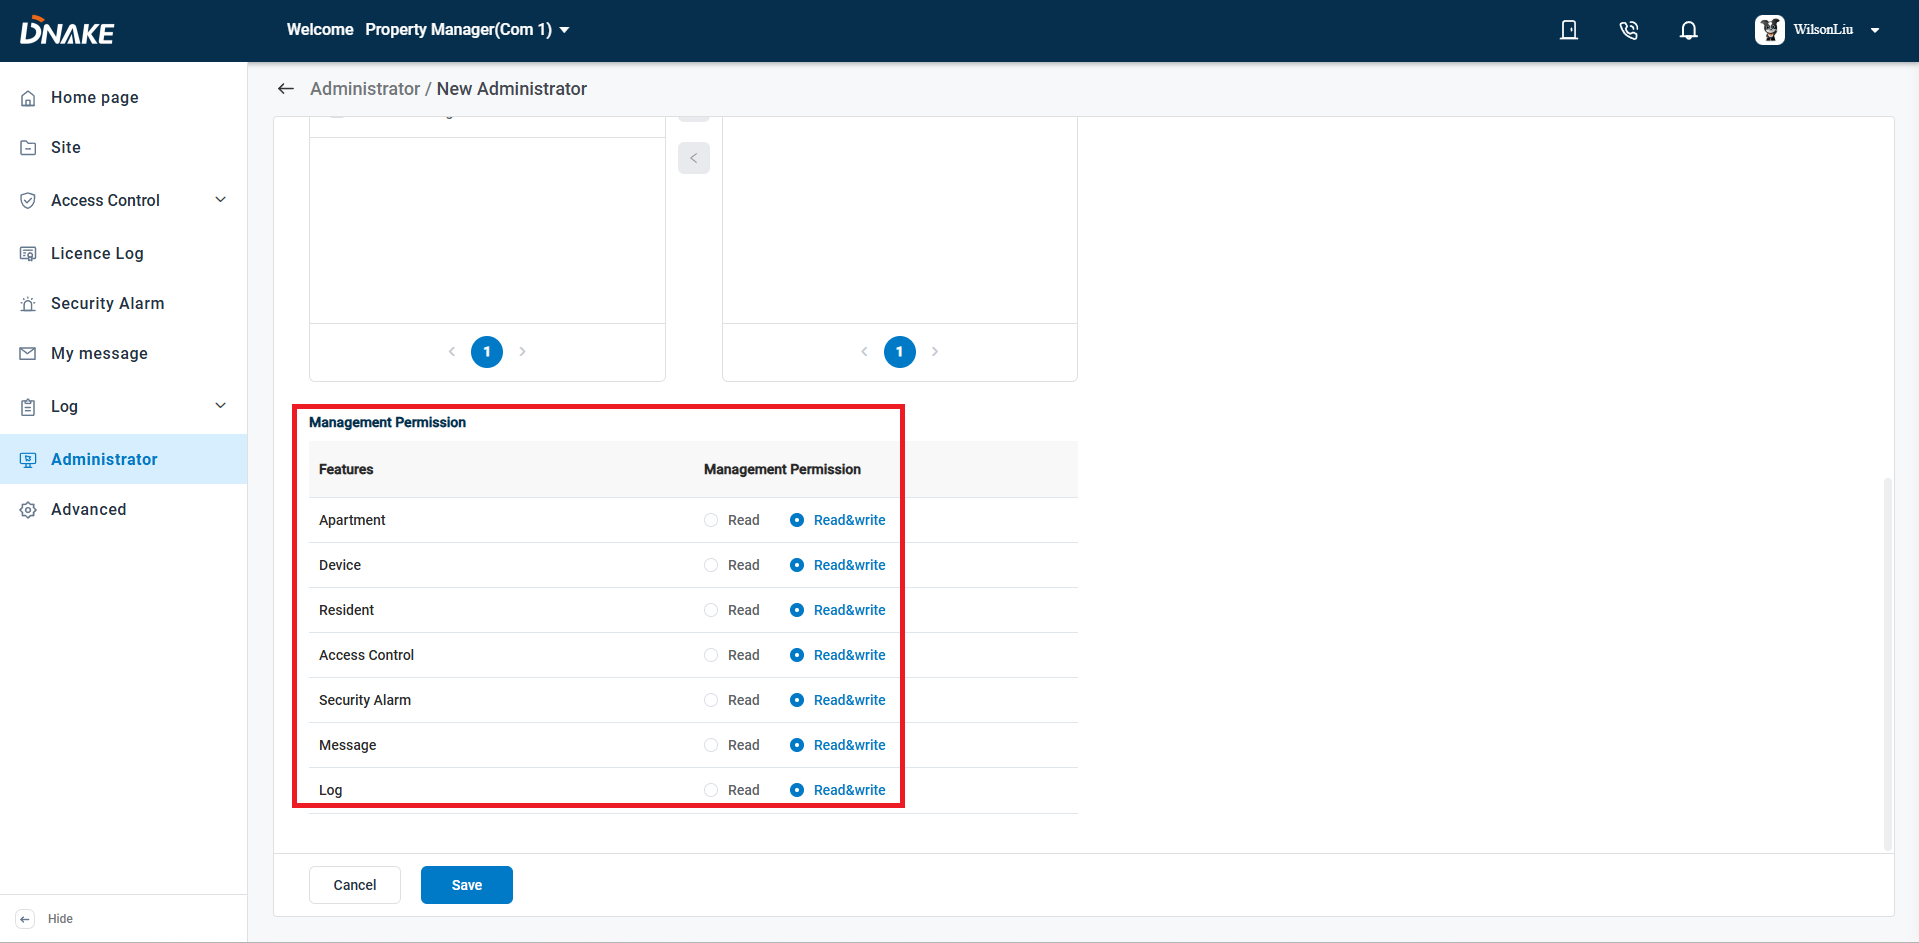
4단계이 건물 관리자에 대한 관리 권한("읽기" 또는 "읽기 및 쓰기")을 설정합니다. 경비원과 같은 일선 인력의 경우 "읽기" 권한이면 충분합니다. 보다 복잡한 보안 작업과 관련된 역할의 경우 "읽기 및 쓰기"를 모두 부여하는 것이 더 적합합니다.
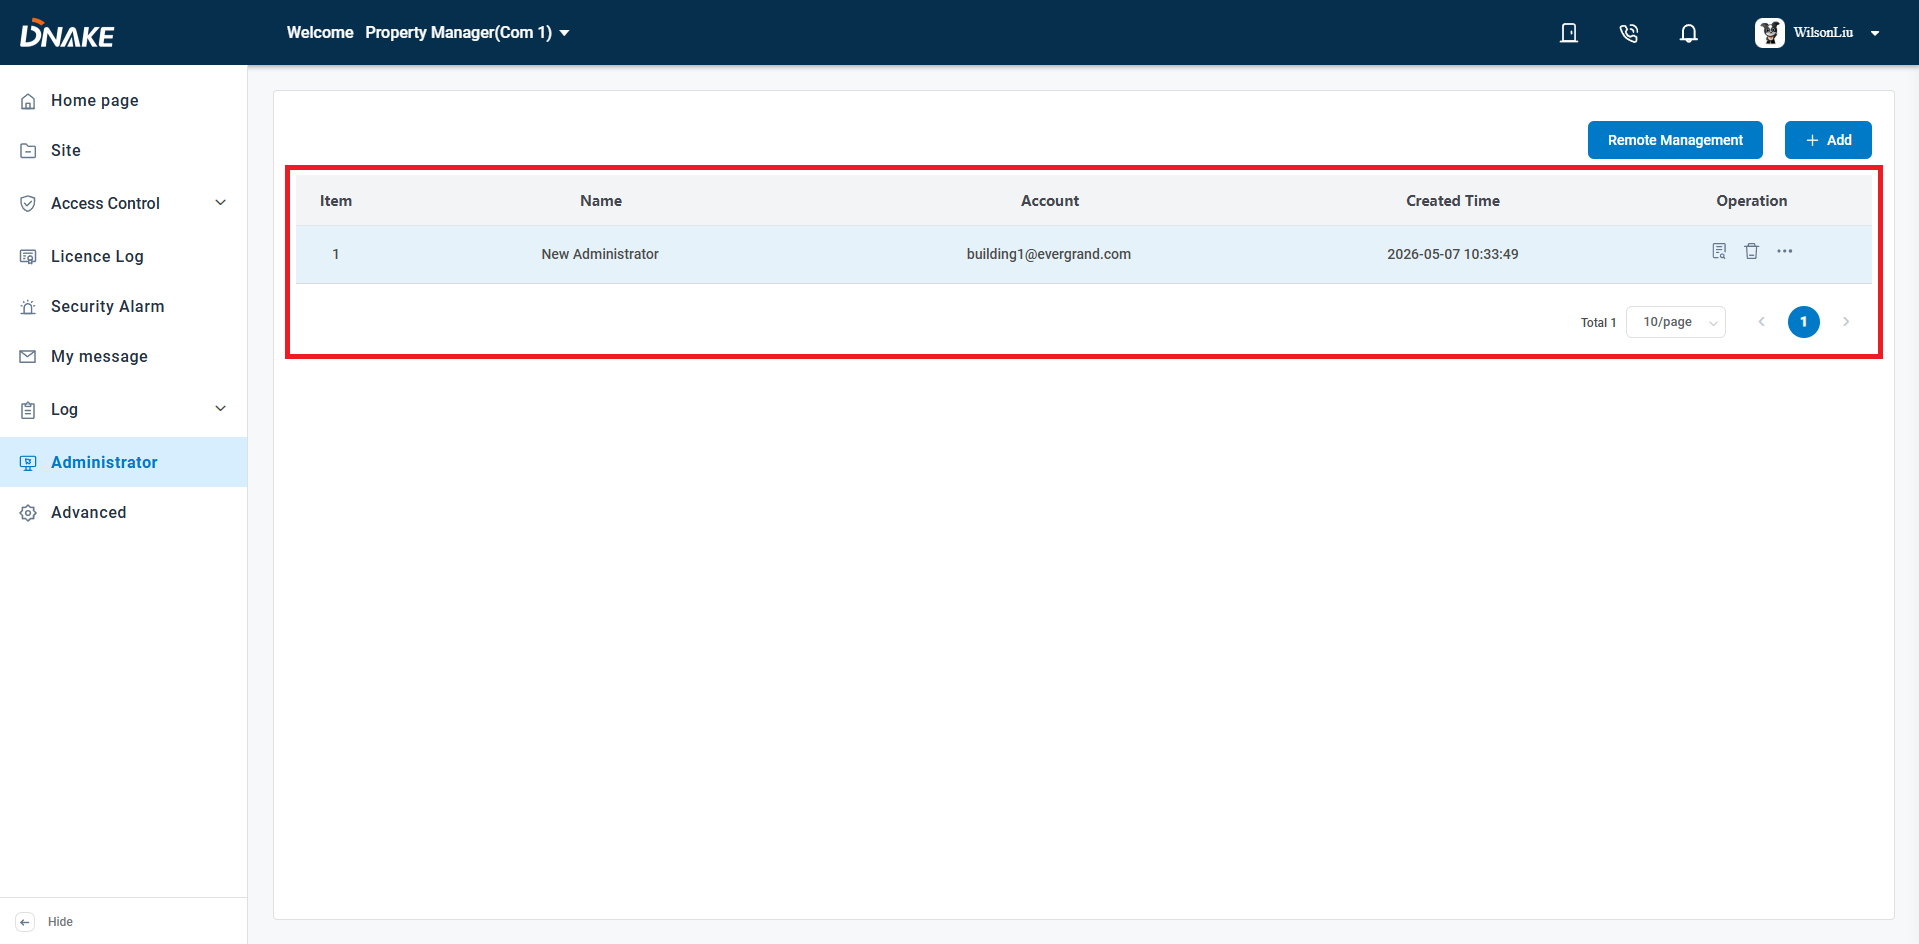
5단계모든 설정을 저장하면 새로 추가된 건물 관리자가 메인 페이지에 표시됩니다. 관리 권한은 패널 오른쪽에 있는 편집 버튼을 사용하여 언제든지 조정할 수 있습니다.
여러 건물을 관리한다고 해서 권한이 복잡해지거나 보안이 침해되는 것은 아닙니다. 지금까지 살펴보았듯이 DNAKE 클라우드 플랫폼을 사용하면 일일 순찰을 위한 읽기 전용 액세스가 필요한지, 고급 보안 작업을 위한 전체 읽기/쓰기 제어가 필요한지 여부에 관계없이 개별 건물 관리 권한을 적절한 사람에게 간단하게 할당할 수 있습니다.
전용 건물 관리자 계정을 생성하면 다음과 같은 이점을 얻을 수 있습니다.
- 명확한 책임 – 모든 활동은 특정 개인을 추적할 수 있습니다.
- 더욱 강력한 거주자 개인 정보 보호 – 알아야 할 엄격한 기준에 따라 액세스가 허용됩니다.
- 운영 유연성 – 단일 관리자에게 하나 이상의 건물을 할당하고 클릭 한 번으로 언제든지 권한을 조정할 수 있습니다.
- 단순화된 규정 준수 – 감사 로그 및 역할 기반 제어를 통해 자산 포트폴리오 검사 준비 상태를 유지합니다.
결과는? 공유 로그인이나 지나치게 광범위한 액세스의 위험 없이 확장 가능하고 안전하며 효율적인 건물 관리 경험을 제공합니다.