Mis siis, kui teie hoone iga uks tunneks volitatud kasutajad kohe ära – ilma võtmete, kaartide või kohapealsete serveriteta? Saate oma nutitelefonist uksi avada, hallata töötajate juurdepääsu mitmel saidil ja saada koheseid hoiatusi ilma mahukate serverite või keerukate juhtmestiketa. See on pilvepõhise juurdepääsukontrolli võimsus, mis on kaasaegne alternatiiv traditsioonilistele võtmekaardi- ja PIN-süsteemidele.
Traditsioonilised süsteemid tuginevad kohapealsetele serveritele, mis vajavad pidevat hooldust, samal ajal kui pilvepõhine juurdepääsukontroll salvestab pilve kõik, näiteks kasutajaload, juurdepääsulogid ja turvaseaded jne. See tähendab, et ettevõtted saavad turvalisust eemalt hallata, hõlpsasti skaleerida ja integreerida teiste nutikate tehnoloogiatega.
Ettevõtetele meeldibDNAKEpakkuda pilvepõhistjuurdepääsukontrolli terminalidmis muudavad uuendamise sujuvaks igas suuruses ettevõtete jaoks. Selles juhendis kirjeldame, kuidas pilvepõhine juurdepääsukontroll toimib, selle peamised eelised ja miks sellest on saamas tänapäevase turvalisuse peamine lahendus.
1. Mis on pilvepõhine juurdepääsukontroll?
Pilvepõhine juurdepääsukontroll on kaasaegne turbelahendus, mis kasutab juurdepääsulubade kaughaldamiseks ja juhtimiseks pilvetehnoloogia võimsust. Andmete salvestamise ning kasutaja mandaatide ja õiguste haldamise kaudu pilves. Administraatorid saavad kontrollida juurdepääsu uksele kõikjalt, kasutades veebi armatuurlauda või mobiilirakendust, välistades vajaduse füüsiliste võtmete või kohapealse halduse järele.
Kuidas see erineb traditsioonilistest süsteemidest?
- Kohapealseid servereid pole:Andmeid hoitakse turvaliselt pilves, mis vähendab riistvarakulusid.
- Kaughaldus:Administraatorid saavad anda või tühistada juurdepääsu reaalajas mis tahes seadmest.
- Automaatsed värskendused:Tarkvarauuendused toimuvad sujuvalt ilma käsitsi sekkumiseta.
Näide: DNAKE pilvepõhised juurdepääsukontrolli terminalid võimaldavad ettevõtetel hallata mitut sisenemispunkti ühelt armatuurlaualt, muutes selle ideaalseks kontorite, ladude ja mitme rentnikuga hoonete jaoks.
2. Pilvepõhise juurdepääsusüsteemi põhikomponendid
Pilve juurdepääsu juhtimissüsteem koosneb neljast põhielemendist:
A. Pilvetarkvara
Seadistuse kesknärvisüsteem on veebipõhine haldusplatvorm, millele pääseb juurde mis tahes Interneti-ühendusega seadmest.DNAKE pilveplatvormillustreerib seda oma intuitiivse armatuurlauaga, mis võimaldab administraatoritel määrata rollipõhiseid õigusi, jälgida reaalajas kirjeid ja pidada üksikasjalikke logisid, kõike seda eemalt. Süsteem võimaldab hooldusvabaks tööks OTA püsivara värskendusi ja mastaabib sujuvalt üle mitme saidi.
B. Juurdepääsu kontrolli terminalid (riistvara)
Seadmed, mis on paigaldatud sisenemispunktidesse, nagu uksed, väravad, pöördväravad, mis suhtlevad pilvega. Valikute hulka kuuluvad kaardilugejad, biomeetrilised skannerid ja mobiilsidevõrguga terminalid.
C. Kasutaja volikirjad
- Mobiilimandaadid mobiilirakenduste kaudu
- Võtmekaardid või puldid (veel kasutusel, kuid järk-järgult väljas)
- Biomeetria (näotuvastus, sõrmejälg)
D. Internet
Tagab terminalide püsimise PoE, Wi-Fi või mobiilse varukoopia kaudu pilvega ühenduses.
3. Kuidas pilvepõhine juurdepääsukontroll töötab
Pilvepõhine juurdepääsukontroll eemaldab vajaduse kohapealse serveri ja arvutusressursside järele. Kinnisvarahaldur või administraator saab kasutada pilvepõhist turvalisust kaugjuurdepääsu võimaldamiseks või keelamiseks, teatud kirjetele ajapiirangute seadmiseks, kasutajatele erinevate juurdepääsutasemete loomiseks ja isegi hoiatuste saamiseks, kui keegi üritab volitamata juurdepääsu saada. Vaatame DNAKE süsteemi kasutades reaalset näidet:
A. Turvaline autentimine
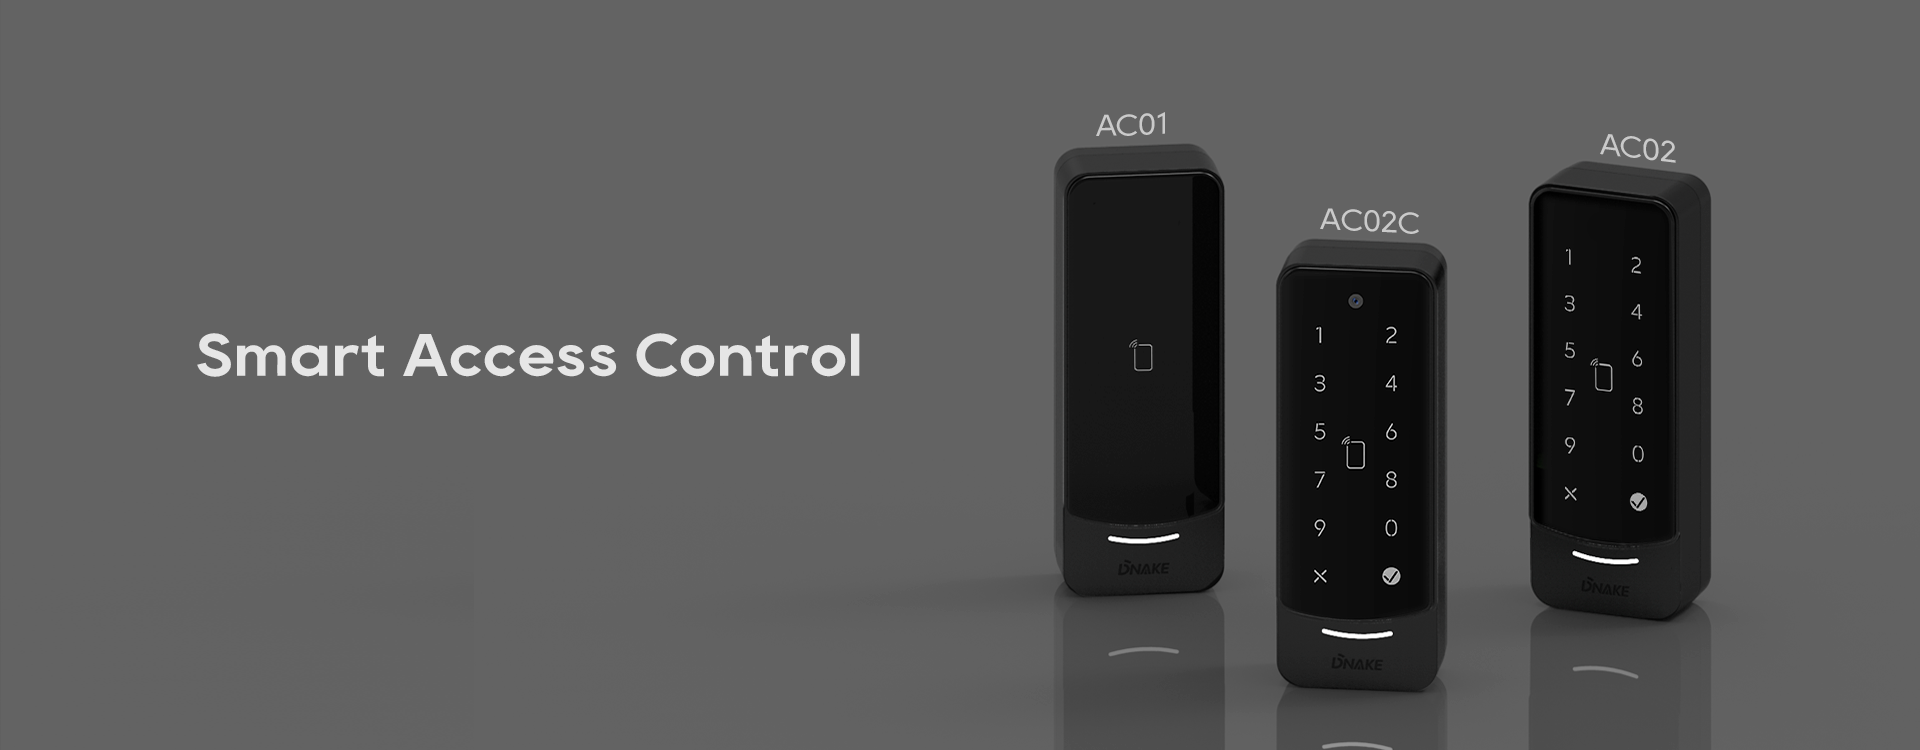
Kui töötaja puudutab oma telefoni (Bluetooth/NFC), sisestab PIN-koodi või esitab DNAKE-s krüpteeritud MIFARE kaardiAC02C terminal, kontrollib süsteem volikirjad koheselt. Erinevalt biomeetrilistest süsteemidest keskendub AC02C mobiilsetele mandaatidele ja RFID-kaartidele, et tagada paindlik ja riistvaraline turvalisus.
B. Intelligentse juurdepääsu reeglid
Terminal kontrollib koheselt pilvepõhiseid õigusi. Näiteks mitme üürnikuga hoones võib süsteem piirata üürniku juurdepääsu määratud korrusele, võimaldades samal ajal hoone töötajatele täielikku juurdepääsu hoonele.
C. Reaalajas pilvehaldus
Turvameeskonnad jälgivad kogu tegevust reaalajas armatuurlaua kaudu, kus nad saavad:
Turvameeskonnad jälgivad kogu tegevust reaalajas armatuurlaua kaudu, kus nad saavad:
- Mobiilimandaatide väljastamine/tühistamine eemalt
- Looge juurdepääsuaruandeid aja, asukoha või kasutaja järgi
4. Pilvepõhise juurdepääsukontrolli eelised
Pilvepõhised juurdepääsukontrollisüsteemid pakuvad mitmesuguseid eeliseid, mis suurendavad igas suuruses organisatsioonide turvalisust, mugavust ja kuluefektiivsust. Uurime üksikasjalikumalt kõiki neid eeliseid:
A. Paindlik autentimine
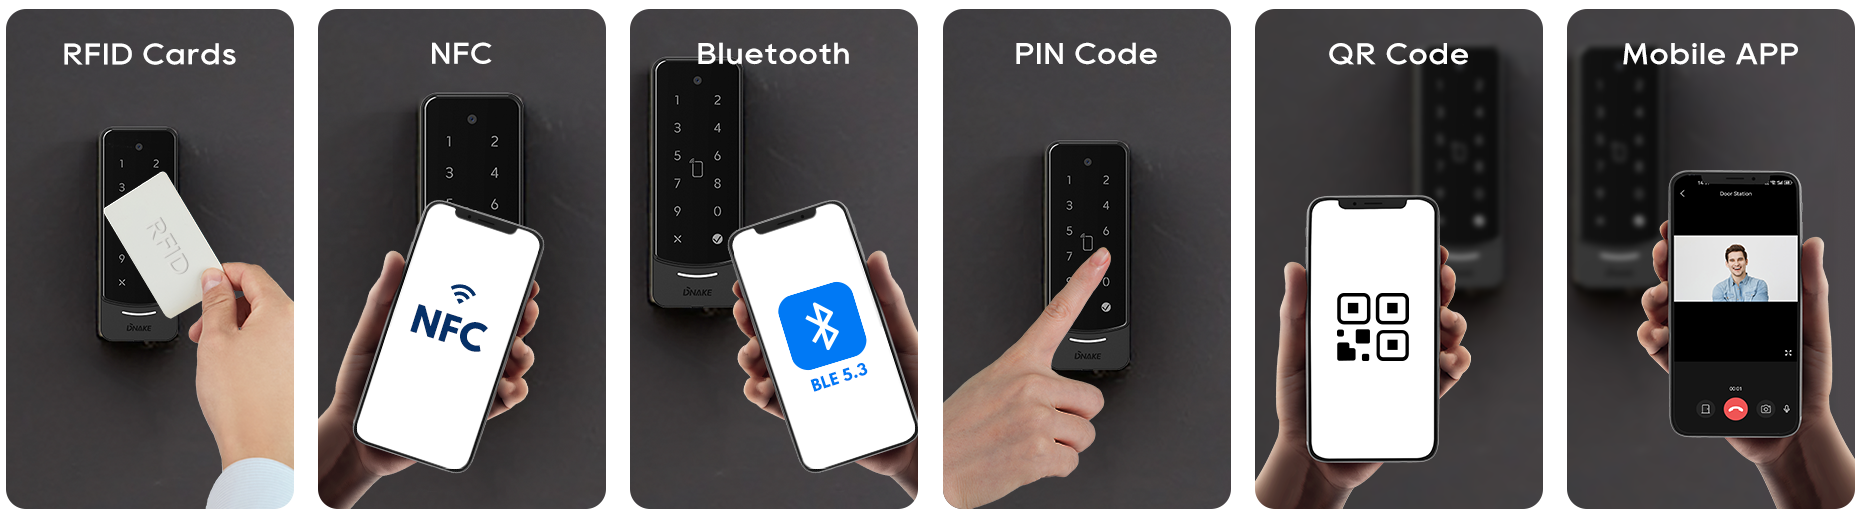
Autentimismeetodid kontrollivad kasutaja identiteeti juurdepääsukontrollisüsteemides. Biomeetrilised meetodid kasutavad puutevabasid tehnoloogiaid, nagu näo-, sõrmejälje- või vikerkesta tuvastamine, samas kui mobiilimandaadid kasutavad sisenemismärkidena nutitelefone. Pilvepõhised süsteemid, nagu DNAKE, paistavad silma mittebiomeetrilise autentimise alal, ühendades krüptitud kaardi autentimise mobiilirakenduse mandaatide ja tsentraliseeritud haldusega. DNAKE juurdepääsukontrolli terminalid toetavad mitmerežiimilist sisenemist, sealhulgas NFC/RFID-kaarte, PIN-koode, BLE-, QR-koode ja mobiilirakendusi. Need võimaldavad ka uste kaugavamist ja külastajatele ajutist juurdepääsu ajapiiranguga QR-koodide kaudu, pakkudes nii mugavust kui ka turvalisust.
B. Kaughaldus
Pilvepõhise juurdepääsukontrollisüsteemiga saab administraator hõlpsasti kaugjuhtimisega hallata oma saitide turvalisust, samuti kiiresti lisada või eemaldada kasutajaid kõikjalt maailmast.
C. Skaleeritavus
Pilvepõhine juurdepääsukontrollisüsteem on kergesti skaleeritav. See on loodud vastama igas suuruses ettevõtete vajadustele, isegi kui ettevõtetel või üürileandjatel on mitu asukohta. See võimaldab lisada uusi uksi või kasutajaid ilma kallite riistvarauuendusteta.
D. Küberturvalisus
Pilvepõhised juurdepääsukontrollisüsteemid pakuvad tugevat turvalisust kogu andmeedastuse ja -salvestuse täieliku krüptimise kaudu, tagades kaitse volitamata juurdepääsu eest. Võtame näiteks DNAKE juurdepääsukontrolli terminali, see toetab MIFARE Plus® ja MIFARE Classic® kaarte AES-128 krüptimisega, kaitstes tõhusalt kloonimise ja taasesitamise rünnakute eest. Koos reaalajas jälgimise ja automatiseeritud hoiatustega pakuvad süsteemid kõikehõlmavat ja ennetavat turvalahendust kaasaegsetele organisatsioonidele.
E. Kulusäästlik ja vähem hooldust
Kuna need süsteemid välistavad vajaduse kohapealsete serverite järele ja vähendavad sõltuvust IT-hooldusest, saate säästa riistvara-, infrastruktuuri- ja personalikulusid. Lisaks saate oma süsteemi kaughaldamise ja värskendamise võimalusega vähendada kohapealsete külastuste sagedust, vähendades veelgi kulusid.
Järeldus
Nagu oleme selles ajaveebis uurinud, muudab pilvepõhine juurdepääsukontroll pöördeliselt seda, kuidas ettevõtted turvalisusele lähenevad. See tehnoloogia ei paku mitte ainult paindlikkust ja mastaapsust, vaid tagab ka tipptasemel turvameetmed teie rajatiste kaitsmiseks. Selliste lahendustega nagu DNAKE pilvevalmidusega terminalid on juurdepääsukontrollisüsteemi uuendamine muutunud lihtsamaks kui kunagi varem.
Kui olete valmis viima oma turvalisuse järgmisele tasemele ja moderniseerima oma juurdepääsukontrollisüsteemi, tutvuge DNAKE pilve juurdepääsu juhtimissüsteemidega juba täna. DNAKE pilvepõhiste juurdepääsukontrolli terminalide ja kõikehõlmavate turvafunktsioonide abil võite olla kindel, et teie ettevõte on hästi kaitstud, nautides samal ajal pilvetehnoloogia pakutavat paindlikkust ja mastaapsust.Võtke ühendustmeie meeskond, et kujundada teie pilveüleminekustrateegia või uurida DNAKE lahendusi, et näha tehnoloogiat töös.